Привет, друзья! Настало время подвести некоторые итоги по новости недельной давности.
Если кто не в курсе, в xPDO, а соотвественно, и в MODX обнаружилась уязвимость, позволяющая...
Читать далее →
Сильно в детали лезть не буду, просто скажу, что сейчас любой MODX Revo сайт потенциально уязвим. Дыра позволяет выполнить SQL-инъекции, в том числе с созданием на сайте привилегир...
Комментарии →
Уже не первый раз такое встречаю, вот решил и вам показать, насколько весело жить с Rich Text Editor:
Это, если непонятно, вписанный прямо в ТВ параметр вызов левых скриптов с з...
Читать далее →

В наборе утилит ImageMagick, который предназначен для чтения и редактирования файлов различных графических форматов и используется phpThumb'ом, выявлена опасная уязвимость...
Читать далее →
Если пользователи что-то вводят на сайте, а вы сохраняете эти данные в базу, то при выводе необходимо фильтровать теги, чтобы не допустить, например, XSS-атаки.
С этой задачей п...
Читать далее →
Сегодня делал рандомную выборку данных, т.к. при большом кол-во данных вроде как в старый mysql сортировка по rand() проходила очень долго. В сети существует множество вариантов ка...
Читать далее →
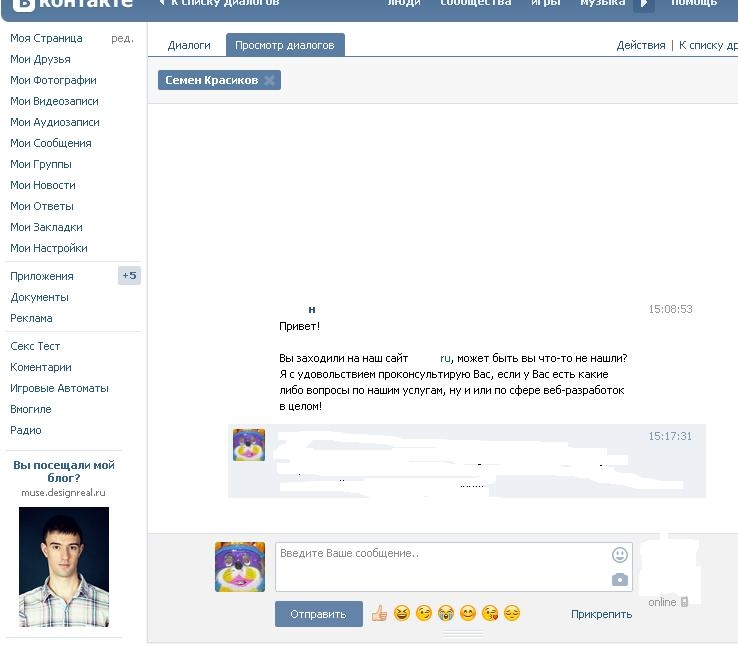
Сижу такой смотрю рейтинг сайтов на MODX.RU зашел на один сайт студии посмотреть оформление и все такое, не буду называть сайт)) Ну и короче через несколько минут ко мне в ВК прихо...
Комментарии →
Напоминаю, что Agel Nash писал про уязвимости в коннекторах, после чего вышли версии MODX 2.2.7 и 2.2.8, где эти дыры латаются. И хотя об этом много где писали, что надо срочно обн...
Комментарии →
Я сам давно уже стараюсь не использовать target=''_blank'' в ссылках, вот, решил поделиться с сообществом своими соображениями.
Под катом небольшой экспериме...
Читать далее →
С сегодняшнего дня Google Chrome начал показывать мои SSL сертификаты SHA-1 как небезопасные.
Выглядит это так:
Сайты пока работают, проблем нет, но в будущем браузеры будут ...
Читать далее →


